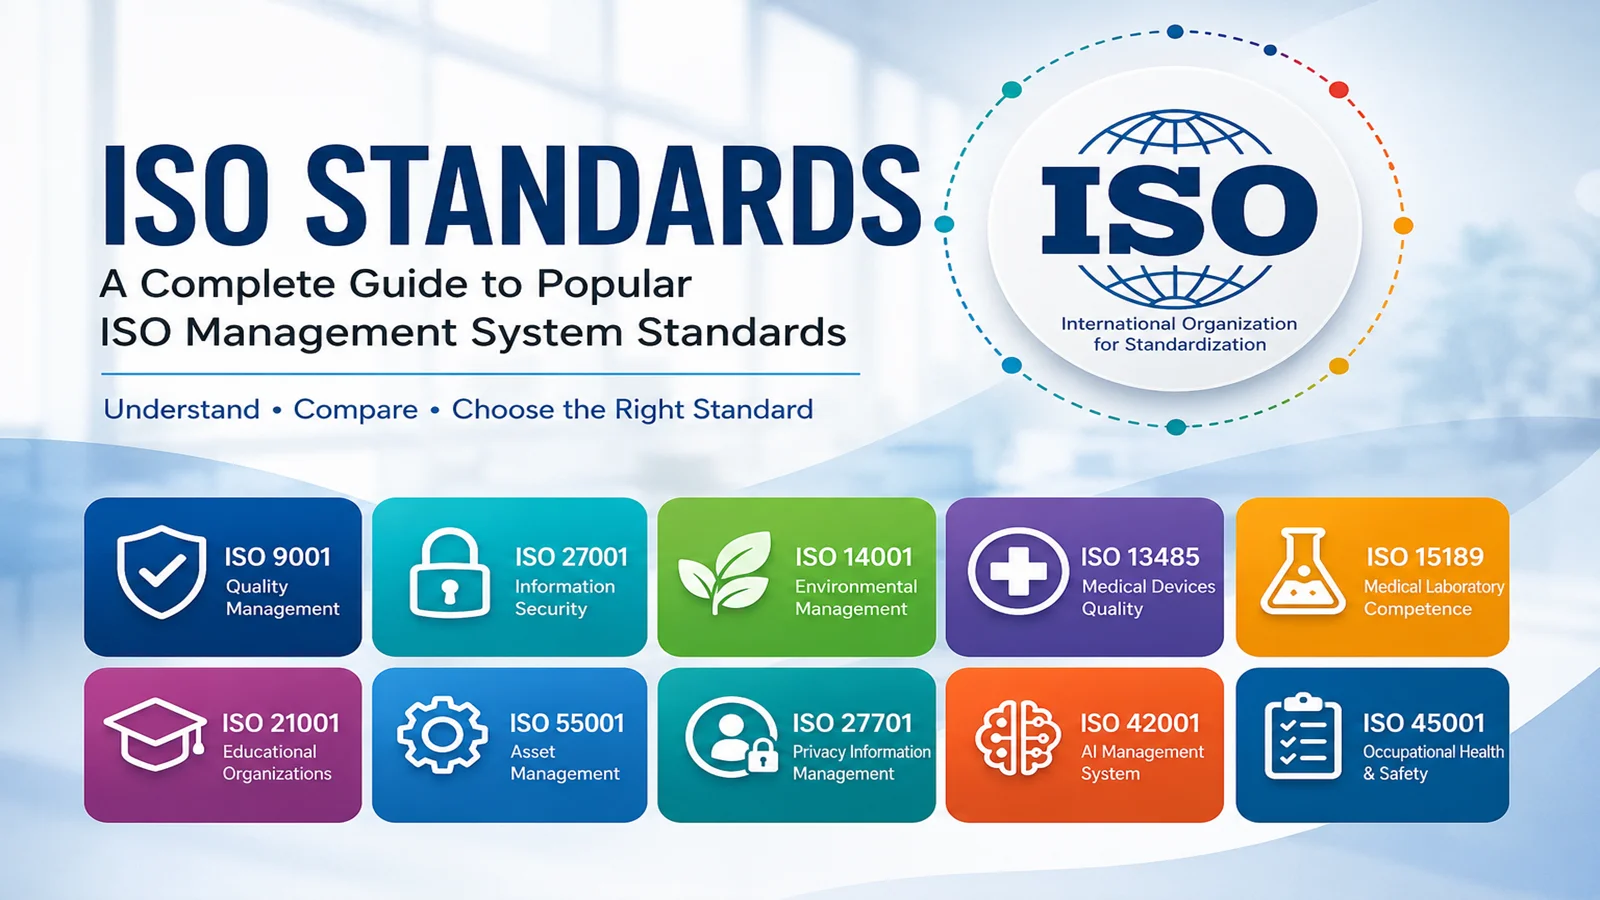
انتخاب استاندارد مناسب ISO، بهویژه زمانی که سازمان شما برای نخستین بار قصد پیادهسازی یک سیستم مدیریت را دارد، ممکن است گیجکننده باشد. با وجود استانداردهایی مانند ISO 9001، ISO 27001، ISO 14001، ISO 13485، ISO 15189، ISO 21001، ISO 27701، ISO 42001، ISO 55001 و ISO 45001 شاید در نگاه اول تصور کنید که همه آنها کاربرد یکسانی دارند.
اما واقعیت این است که هر یک از استانداردهای سیستم مدیریت ISO برای دستیابی به یک هدف مشخص طراحی شدهاند؛ از بهبود کیفیت محصولات و خدمات و حفاظت از اطلاعات گرفته تا مدیریت اثرات زیستمحیطی، ایمنی شغلی و حتی حاکمیت هوش مصنوعی.
یک نفس عمیق بکشید و همراه ما باشید…
در این راهنما، تفاوت مهمترین استانداردهای سیستم مدیریت ISO، حوزه کاربرد هر یک و نحوه انتخاب مناسبترین استاندارد برای سازمان شما را بررسی خواهیم کرد.
1. استانداردهای سیستم مدیریت ISO چیست؟
استانداردهای سیستم مدیریت ISO توسط سازمان بینالمللی استانداردسازی (ISO) تدوین شدهاند تا به سازمانها کمک کنند فرآیندهای ساختاریافته ایجاد کنند، ریسکها را کاهش دهند، عملکرد خود را بهبود ببخشند و الزامات قانونی و مقرراتی را رعایت کنند.
اگرچه هر استاندارد بر حوزه متفاوتی تمرکز دارد، اما بیشتر آنها از ساختار سطح بالای ISO (High-Level Structure یا HLS) پیروی میکنند. همین موضوع باعث میشود چندین سیستم مدیریتی را بتوان بهصورت یکپارچه در یک سازمان پیادهسازی کرد.
ISO 9001 – سیستم مدیریت کیفیت (QMS)
هدف اصلی: بهبود کیفیت محصولات و خدمات و افزایش رضایت مشتری
ISO 9001 پرکاربردترین استاندارد مدیریت کیفیت در جهان است و برای سازمانهایی با هر اندازه و در تقریباً تمام صنایع قابل پیادهسازی است.
ویژگیهای کلیدی
- مدیریت مبتنی بر فرآیند
- تفکر مبتنی بر ریسک
- مشارکت و تعهد مدیریت ارشد
- تمرکز بر مشتری
- بهبود مستمر
سازمانهای دارای گواهینامه ISO 9001 توانایی خود را در ارائه مستمر محصولات و خدماتی که الزامات مشتری و مقررات مربوطه را برآورده میکنند، اثبات میکنند.
مناسب برای: صنایع تولیدی، ساختوساز، مهندسی، شرکتهای خدماتی، مراکز درمانی، مؤسسات آموزشی و سازمانهای دولتی.
ISO 27001 – سیستم مدیریت امنیت اطلاعات (ISMS)
هدف اصلی: حفاظت از داراییهای اطلاعاتی و کاهش ریسکهای امنیت سایبری
ISO 27001 چارچوبی نظاممند برای شناسایی، ارزیابی و مدیریت ریسکهای امنیت اطلاعات ارائه میدهد.
حوزههای تحت پوشش
- ارزیابی ریسک امنیت اطلاعات
- حفاظت از دادهها
- کنترل دسترسی
- رمزنگاری اطلاعات
- مدیریت رخدادهای امنیتی
- تداوم کسبوکار
این استاندارد برای سازمانهایی که اطلاعات حساس مشتریان یا اطلاعات محرمانه کسبوکار را مدیریت میکنند، اهمیت ویژهای دارد.
مناسب برای: شرکتهای فناوری اطلاعات، ارائهدهندگان SaaS، مؤسسات مالی، مراکز درمانی، پیمانکاران دولتی و ارائهدهندگان خدمات ابری.
ISO 14001 – سیستم مدیریت زیستمحیطی (EMS)
هدف اصلی: کاهش اثرات زیستمحیطی و ارتقای پایداری
ISO 14001 به سازمانها کمک میکند مسئولیتهای زیستمحیطی خود را بهصورت مؤثر مدیریت کرده و همزمان بهرهوری عملیاتی را افزایش دهند.
اهداف اصلی
- کاهش تولید پسماند
- پیشگیری از آلودگی
- رعایت قوانین زیستمحیطی
- استفاده بهینه از منابع
- کاهش انتشار کربن
- بهبود مستمر عملکرد زیستمحیطی
مناسب برای: صنایع تولیدی، ساختوساز، حملونقل، معدن، نفت و گاز، شرکتهای انرژی و خدمات زیرساختی.
ISO 27701 – سیستم مدیریت اطلاعات حریم خصوصی (PIMS)
هدف اصلی: مدیریت دادههای شخصی و تقویت حفاظت از حریم خصوصی
ISO 27701 در واقع توسعهای بر استاندارد ISO 27001 است و کنترلهای ویژهای برای حفاظت از اطلاعات هویتی اشخاص (PII) ارائه میدهد.
مزایا
- کمک به انطباق با GDPR و قوانین حریم خصوصی
- حفاظت از اطلاعات شخصی
- مدیریت ریسکهای مربوط به حریم خصوصی
- تعیین مسئولیتهای کنترلکنندگان و پردازشگران داده
برخلاف ISO 27001، استاندارد ISO 27701 بهصورت مستقل قابل پیادهسازی نیست و نیازمند وجود یک سیستم مدیریت امنیت اطلاعات مبتنی بر ISO 27001 است.
ISO 13485 – سیستم مدیریت کیفیت تجهیزات پزشکی
هدف اصلی: تضمین ایمنی و انطباق قانونی تجهیزات پزشکی
ISO 13485 بر پایه ISO 9001 توسعه یافته اما الزامات تخصصی صنعت تجهیزات پزشکی را نیز در بر میگیرد.
حوزههای تمرکز
- ایمنی محصول
- مدیریت ریسک
- رعایت الزامات قانونی
- قابلیت ردیابی
- کنترل استریل بودن و آلودگی
این استاندارد توسط نهادهای نظارتی سراسر جهان پذیرفته شده و ورود تولیدکنندگان تجهیزات پزشکی به بازارهای بینالمللی را تسهیل میکند.
ISO 15189 – کیفیت و صلاحیت آزمایشگاههای پزشکی
هدف اصلی: ارتقای کیفیت و صلاحیت فنی آزمایشگاههای پزشکی
ISO 15189 علاوه بر الزامات مدیریتی، الزامات فنی لازم برای عملکرد صحیح آزمایشگاههای پزشکی را نیز در بر میگیرد.
این استاندارد تضمین میکند
- دقت نتایج آزمایش
- قابلیت اطمینان گزارشها
- کالیبراسیون صحیح تجهیزات
- صلاحیت فنی آزمایشگاه
- تضمین کیفیت
این استاندارد بهطور ویژه برای آزمایشگاههای پزشکی و تشخیص طبی تدوین شده است.
ISO 21001 – سیستم مدیریت سازمانهای آموزشی (EOMS)
هدف اصلی: بهبود عملکرد آموزشی و افزایش رضایت فراگیران
ISO 21001 اصول مدیریت کیفیت را متناسب با نیازهای مؤسسات آموزشی توسعه داده است.
اهداف اصلی
- بهبود نتایج آموزشی
- مدیریت بهتر برنامههای درسی
- آموزش فراگیر و در دسترس
- افزایش رضایت یادگیرندگان
- بهبود مستمر سازمان آموزشی
این استاندارد برای مدارس، دانشگاهها، مراکز آموزشی، آموزشگاههای فنی و حرفهای و ارائهدهندگان آموزش آنلاین مناسب است.
ISO 55001 – سیستم مدیریت داراییها
هدف اصلی: حداکثرسازی ارزش داراییهای سازمان
ISO 55001 رویکردی ساختاریافته برای مدیریت داراییهای فیزیکی در طول چرخه عمر آنها ارائه میدهد.
داراییها میتوانند شامل موارد زیر باشند
- ساختمانها
- زیرساختها
- ماشینآلات
- تأسیسات
- تجهیزات
- امکانات فیزیکی
مزایا
- کاهش هزینههای نگهداری
- افزایش عملکرد داراییها
- کاهش زمان توقف تجهیزات
- بهبود تصمیمگیریهای سرمایهگذاری
- افزایش عمر مفید داراییها
ISO 42001 – سیستم مدیریت هوش مصنوعی (AIMS)
هدف اصلی: ایجاد حاکمیت مسئولانه برای هوش مصنوعی
ISO 42001 نخستین استاندارد بینالمللی سیستم مدیریت ویژه هوش مصنوعی است.
حوزههای کلیدی
- حاکمیت هوش مصنوعی
- هوش مصنوعی اخلاقمحور
- شفافیت
- کاهش سوگیری الگوریتمها
- مدیریت ریسک
- مدیریت چرخه عمر سامانههای هوش مصنوعی
با گسترش استفاده از هوش مصنوعی در کسبوکارها، ISO 42001 به سازمانها کمک میکند سیستمهای هوش مصنوعی قابل اعتماد، مسئولانه و شفاف ایجاد کنند.
ISO 45001 و تفاوت آن با سایر استانداردهای مدیریتی
ISO 45001 بر سیستم مدیریت ایمنی و بهداشت شغلی (OHSMS) تمرکز دارد و هدف اصلی آن پیشگیری از حوادث شغلی، کاهش ریسکهای محیط کار و ایجاد محیطی ایمنتر برای کارکنان است.
در حالی که تمامی استانداردهای ISO به بهبود عملکرد سازمان کمک میکنند، هر کدام یک هدف مدیریتی متفاوت را دنبال میکنند.
2. مقایسه سریع محبوبترین استانداردهای ISO
| استاندارد | حوزه اصلی |
|---|---|
| ISO 9001 | مدیریت کیفیت |
| ISO 14001 | مدیریت زیستمحیطی |
| ISO 27001 | مدیریت امنیت اطلاعات |
| ISO 27701 | مدیریت حریم خصوصی |
| ISO 13485 | کیفیت تجهیزات پزشکی |
| ISO 15189 | صلاحیت آزمایشگاههای پزشکی |
| ISO 21001 | مدیریت سازمانهای آموزشی |
| ISO 42001 | مدیریت هوش مصنوعی |
| ISO 55001 | مدیریت داراییها |
3. آیا میتوان چند استاندارد ISO را همزمان پیادهسازی کرد؟
بله. از آنجا که اکثر استانداردهای جدید ISO از ساختار مشترک HLS استفاده میکنند، امکان یکپارچهسازی چند سیستم مدیریتی در قالب یک سیستم واحد وجود دارد.
نمونههایی از سیستمهای مدیریت یکپارچه عبارتاند از:
- ISO 9001 + ISO 14001 برای مدیریت کیفیت و محیط زیست
- ISO 9001 + ISO 27001 برای مدیریت کیفیت و امنیت اطلاعات
- ISO 27001 + ISO 27701 برای امنیت اطلاعات و حفاظت از حریم خصوصی
- ISO 9001 + ISO 14001 + ISO 45001 برای کیفیت، محیط زیست و ایمنی و بهداشت شغلی
یکپارچهسازی این استانداردها باعث کاهش مستندات تکراری، سادهتر شدن ممیزیها، کاهش هزینههای اجرا و افزایش بهرهوری سازمان میشود.
4. چگونه استاندارد مناسب ISO را انتخاب کنیم؟
انتخاب استاندارد مناسب به اهداف سازمان، نوع فعالیت و الزامات قانونی بستگی دارد.
اگر هدف شما:
- بهبود کیفیت و رضایت مشتری است، ISO 9001 را انتخاب کنید.
- کاهش اثرات زیستمحیطی است، ISO 14001 مناسب است.
- حفاظت از اطلاعات اهمیت دارد، ISO 27001 بهترین انتخاب است.
- رعایت قوانین حریم خصوصی ضروری است، ISO 27701 را در کنار ISO 27001 پیادهسازی کنید.
- تولیدکننده تجهیزات پزشکی هستید، ISO 13485 مناسب شماست.
- آزمایشگاه پزشکی دارید، ISO 15189 را انتخاب کنید.
- در حوزه آموزش فعالیت میکنید، ISO 21001 بهترین گزینه است.
- مدیریت داراییها اهمیت بالایی دارد، ISO 55001 توصیه میشود.
- در حوزه هوش مصنوعی فعالیت میکنید، ISO 42001 چارچوب مناسبی ارائه میدهد.
5. چگونه گواهینامه ISO دریافت کنیم؟
اگرچه هر استاندارد الزامات خاص خود را دارد، اما فرآیند دریافت گواهینامه ISO معمولاً شامل مراحل زیر است:
مرحله اول: انتخاب استاندارد مناسب
مرحله دوم: انجام تحلیل شکاف (Gap Analysis)
مرحله سوم: استقرار سیستم مدیریت
مرحله چهارم: آموزش کارکنان
مرحله پنجم: انجام ممیزی داخلی
مرحله ششم: بازنگری مدیریت
مرحله هفتم: انجام ممیزی صدور گواهینامه توسط مرجع صدور معتبر
مرحله هشتم: بهبود مستمر و حفظ انطباق از طریق ممیزیهای مراقبتی
جمعبندی
اگرچه استانداردهای مختلف ISO در نگاه اول مشابه به نظر میرسند، اما هر یک برای مدیریت جنبهای خاص از عملکرد، ریسک و بهبود سازمان طراحی شدهاند. شناخت تفاوتها و کاربردهای آنها به سازمانها کمک میکند مناسبترین سیستم مدیریت را انتخاب کرده یا چند استاندارد را در قالب یک سیستم مدیریت یکپارچه پیادهسازی کنند.
چه هدف شما افزایش کیفیت، ارتقای امنیت اطلاعات، کاهش اثرات زیستمحیطی، مدیریت داراییها، بهبود ایمنی شغلی یا ایجاد حاکمیت مسئولانه برای هوش مصنوعی باشد، انتخاب استاندارد مناسب ISO میتواند مسیر روشنی برای دستیابی به بهبود مستمر، انطباق با مقررات و موفقیت بلندمدت سازمان فراهم کند.
پرسشهای متداول (FAQ)
رایجترین استاندارد ISO کدام است؟
ISO 9001 پرکاربردترین استاندارد سیستم مدیریت در جهان است و تقریباً در تمامی صنایع قابل استفاده است.
آیا یک شرکت میتواند چند استاندارد ISO را همزمان اجرا کند؟
بله. بسیاری از سازمانها استانداردهایی مانند ISO 9001، ISO 14001، ISO 27001 و ISO 45001 را بهصورت یکپارچه پیادهسازی میکنند تا هزینهها کاهش یافته و فرآیند ممیزی سادهتر شود.
آیا ISO 27701 بهصورت مستقل قابل اجرا است؟
خیر. ISO 27701 توسعهای بر ISO 27001 است و برای اجرا به یک سیستم مدیریت امنیت اطلاعات مبتنی بر ISO 27001 نیاز دارد.
بهترین استاندارد ISO برای امنیت سایبری کدام است؟
ISO 27001 شناختهشدهترین استاندارد بینالمللی برای ایجاد و نگهداری سیستم مدیریت امنیت اطلاعات (ISMS) است.
کدام استاندارد برای مؤسسات آموزشی مناسبتر است؟
ISO 21001 بهطور اختصاصی برای مدارس، دانشگاهها، مراکز آموزشی و ارائهدهندگان آموزش آنلاین تدوین شده است.
دریافت گواهینامه ISO چقدر زمان میبرد؟
مدت زمان اجرا به اندازه سازمان، پیچیدگی فرآیندها و میزان آمادگی آن بستگی دارد؛ اما معمولاً پیادهسازی و دریافت گواهینامه چند ماه زمان نیاز دارد.
آیا گواهینامه ISO تاریخ انقضا دارد؟
بله. اغلب گواهینامههای ISO سه سال اعتبار دارند و در این مدت سازمان باید ممیزیهای مراقبتی سالانه را با موفقیت پشت سر بگذارد.